برنامج Cube ACR الرائع #لتسجيل جميع #المكالمات الصوتية الصادرة والواردة #لجميع#مواقع#التواصل الإجتماعي كاالواتساب والماسينجر والفايبر وجميع برامج ال voip…. واستعرض فيه الضبط الصحيح للبرنامج والأشياء اللتي قد توقف عمل البرنامج بشكل صحيح …. مشاهدة ممتعة
تحديث واجهة الفيسبوك لبعض المشتركين حول العالم على منصات الديسكتوب واللابات .. وقريبا سيتم تعميمه للجميع وفيه ميزة الوضع الليلي ويشبه لحد كبير واجهة الأجهزة المحمولة والجوالات .
هااام جدا للبسطاء لمعرفة آلية وكيفية عمل برامج التجسس بشكل عام وكيفية تثبيتها في جوال الهدف ثم الضبط الصحيح للبرنامج & كما نتعلم كيفية إزالة برامج التجسس والمراقبة بشكل عام وبرنامج سباي هيومن spyhuman بشكل خاص …..باالتفصيل .
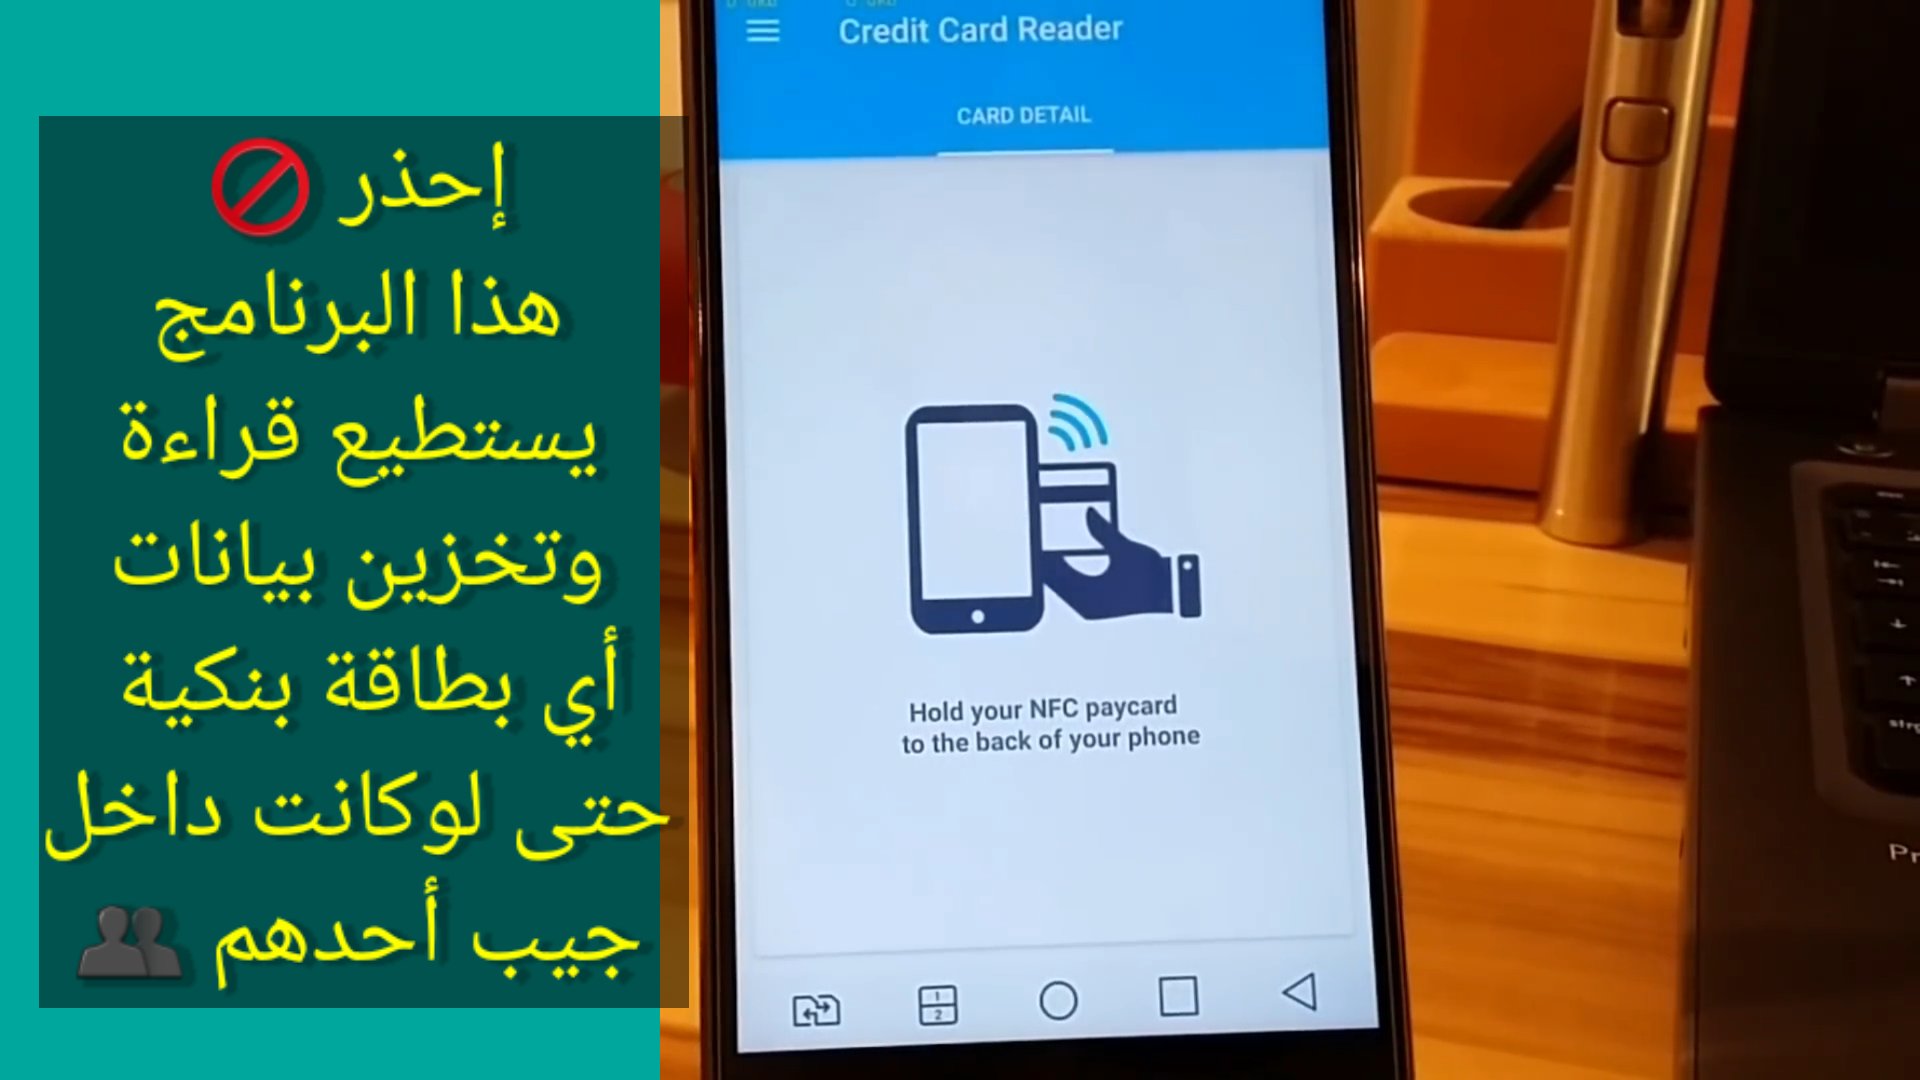
برنامج credit card reader لتخزين معلومات بطاقة الدفع
الجزء الرابع من شرح تقنيتي المراقبة والتعقب #وتحديد الهويةNFC و RFID واللتان تستخدمهما الكثير من المنشآت الحكومية والخاصة وبعض الهاكرز لمراقبة تحركات أو لسرقة بيانات واستخدامها بأنفسهم (كسرقة بيانات بطاقة بنكية).
وننفذ فيه تجربة سحب معلومات البطاقة البنكية وطبعها باالجوال عبر برنامج credit card reader
الجزء الثالث من شرح تقنيتي #المراقبة#والتعقب#وتحديد الهوية#NFC و #RFID واللتان تستخدمهما الكثير من المنشآت الحكومية والخاصة وبعض الهاكرز لمراقبة تحركات أو لسرقة بيانات واستخدامها بأنفسهم (كسرقة بيانات بطاقة بنكية). وننفذ فيه عدة أوامر في الأندرويد من وإلى التاغ .
نشرت الغارديان اليوم مقالة مفادها ان التحقيقات المستمرة منذ أكثر من عام أكدت ان رسالة فيديو تم إرساله من جوال ولي العهد السعودي محمد بن سلمان عبر الواتساب إلى جوال جيف بيزوس تحتوي ملف إختراق .
فقد أبلغ الملياردير جيف بيزوس أن هاتفه المحمول “اخترق” في عام 2018 بعد تلقيه رسالة WhatsApp تم إرسالها من الحساب الشخصي لولي عهد المملكة العربية السعودية ، حسبما ذكرت مصادر لصحيفة الجارديان.
يعتقد أن الرسالة المشفرة من الرقم الذي استخدمه محمد بن سلمان تضمنت ملفًا ضارًا تسلل إلى هاتف أغنى رجل في العالم ، وفقًا لنتائج تحليل الطب الشرعي الرقمي.
وجد هذا التحليل أنه “من المحتمل جدًا” أن يكون التسلل إلى الهاتف ناجمًا عن ملف فيديو مصاب تم إرساله من حساب الوريث السعودي إلى بيزوس ، صاحب صحيفة واشنطن بوست.
وكان الرجلان يتبادلان على الواتساب على ما يبدو حديثا وديا ،و تم إرسال الملف غير المرغوب فيه ، وفقًا لمصادر تحدثت إلى الجارديان بشرط عدم الكشف عن هويته.
وتم إستخراج كميات كبيرة من البيانات من جوال بيزوس في غضون ساعات ، طبقًا لشخص مطلع على الموضوع.
وغردت القنصلية السعودية بأن هذا الكلام هراء ويجب فتح تحقيق باالإدعاء .
الجزء الثاني: شرح كيف نستطيع تضليل الأجهزة القارئة لبياناتك عبر تقنيتي المراقبة والتعقب وتحديد الهوية#NFC و #RFID واللتان تستخدمهما الكثير من المنشآت الحكومية والخاصة وبعض الهاكرز لمراقبة تحركات أو لسرقة بيانات واستخدامها بأنفسهم (كسرقة بيانات بطاقة بنكية).
💚__- سيتم رفع الدروس المرتبطة بهذا الدرس تباعا وستجد كل شروحاتي القديمة إضافة للجديدة هنا في القناة قريبا إن شاء الله__💚
هذا هوالجزء الأول من شرح تقنيتي المراقبة والتعقب وتحديد الهوية#NFC و #RFID واللتان تستخدمهما الكثير من المنشآت الحكومية *كاالجيش والمخابرات والشركات الخاصة وبعض الهاكرز لمراقبة تحركات أو لسرقة بيانات واستخدامها بأنفسهم (كسرقة بيانات بطاقة بنكية). وسيعقبه إن شاء الله عدة أجزاء للتعرف أكثر على هذه التقنيات وكيفية حماية وإخفاء الموجات التعريفية اللتي تصدرها الشرائح … كما ويمكنك متابعة الفيديو على اليوتيوب .
💚__- سيتم رفع الدروس المرتبطة بهذا الدرس تباعا وستجد كل شروحاتي القديمة إضافة للجديدة هنا في الموقع و في اليوتيوب قريبا إن شاء الله__💚